Privatlivsbevarende KYC betyder ikke KYC uden identitet. Det betyder, at en virksomhed beviser og kontrollerer det nødvendige uden automatisk at kopiere hele kundens identitet ind i endnu en database. Zero-knowledge proofs – på dansk nulvidensbeviser – gør det muligt at dokumentere, at en bestemt påstand er sand, uden at afsløre de bagvedliggende oplysninger.
Det lyder som den oplagte løsning på konflikten mellem finansiel compliance og databeskyttelse. Men kryptografien fjerner ikke ansvaret for kundekendskab, sanktionskontrol, løbende overvågning eller risikovurdering. Den ændrer i stedet dataflowet: fra at dele dokumenter til at dele kontrollerbare beviser.
Den forskel er afgørende. En bank eller fintech skal stadig vide, hvem der har udstedt en identitetsoplysning, hvilket sikkerhedsniveau den bygger på, om den stadig er gyldig, og om beviset passer til den konkrete beslutning. Et matematisk korrekt bevis kan nemlig godt dokumentere den forkerte påstand.
Hvad er et zero-knowledge proof?
NIST beskriver et zero-knowledge proof som en kryptografisk metode, hvor en part kan overbevise en anden om, at en påstand er sand, uden at afsløre yderligere information. Den, der genererer beviset, kaldes typisk prover. Den modtagende part er verifier. Den hemmelige information, som påstanden bygger på, kaldes ofte et witness.
Et enkelt eksempel er alder. En traditionel proces beder kunden sende et pas, hvor navn, fødselsdato, nationalitet, dokumentnummer og billede fremgår. Hvis virksomheden kun skal kontrollere, at kunden er over 18 år, er resten af oplysningerne overflødige for netop den beslutning. Med et nulvidensbevis kan kunden i princippet bevise udsagnet “jeg er over 18” uden at dele fødselsdatoen.
Det er vigtigt at skelne mellem tre begreber:
- Dataminimering: virksomheden indsamler kun de oplysninger, der er nødvendige.
- Selektiv deling: kunden viser udvalgte felter fra et digitalt legitimationsbevis og skjuler resten.
- Zero-knowledge proof: kunden beviser en egenskab eller beregnet betingelse uden at afsløre de data, som beviset bygger på.
Selektiv deling er en klar forbedring i forhold til at sende et helt dokument, men den er ikke automatisk unlinkable. En signatur, et credential-id, et tidsstempel eller anden metadata kan stadig gøre præsentationer genkendelige på tværs af tjenester. W3C’s Verifiable Credentials Data Model 2.0 advarer specifikt om korrelation gennem identifikatorer, signaturer og metadata. Privatliv afhænger derfor af hele protokollen – ikke kun af hvilke tekstfelter der vises.
KYC forsvinder ikke, når dataene skjules
FATF’s vejledning om digital identitet tager udgangspunkt i Recommendation 10. Regulerede virksomheder skal identificere kunden og verificere identiteten ved hjælp af pålidelige, uafhængige kilder og anvende en risikobaseret tilgang. Virksomheden forbliver ansvarlig, også når en ekstern digital identitetsleverandør indgår i processen.
Et privatlivsbevarende system skal derfor besvare flere spørgsmål end “er beviset matematisk gyldigt?”:
- Hvem gennemførte den oprindelige identitetskontrol?
- Hvilke dokumenter og kilder blev anvendt?
- Hvilket assurance-niveau havde processen?
- Er credentialet udløbet, tilbagekaldt eller kompromitteret?
- Er beviset knyttet til den rette person og enhed?
- Er oplysningerne friske nok til beslutningen?
- Hvilken juridisk enhed ejer den efterfølgende KYC- og AML-vurdering?
Zero-knowledge KYC er med andre ord ikke “anonym onboarding”. Det er en arkitektur, hvor identitetskontrol og efterfølgende datadeling adskilles. Identiteten kan være kontrolleret med høj sikkerhed hos en betroet udsteder, mens den enkelte modtager kun får de egenskaber, der er nødvendige for dens formål.
Et konkret dataflow: udsteder, wallet og verifier
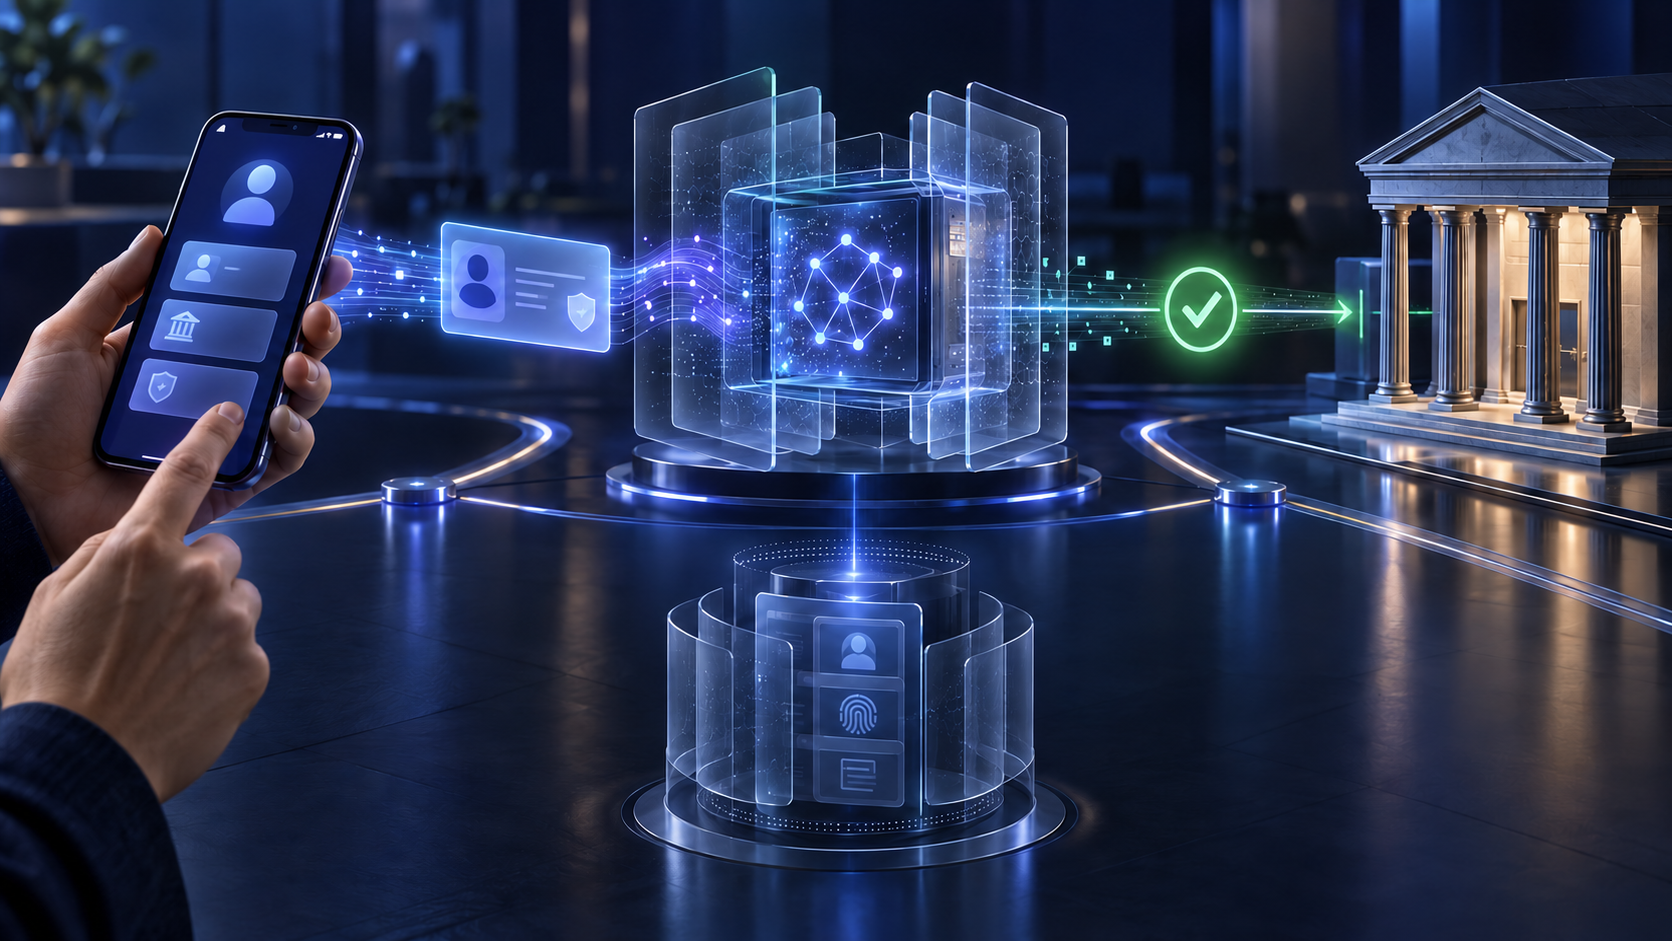
En praktisk arkitektur kan opdeles i seks trin.
1. Identitetskontrol hos en betroet udsteder
Kunden gennemfører dokumentkontrol, biometrisk sammenligning eller anden godkendt identitetskontrol hos en bank, myndighed eller kvalificeret identitetstjeneste. Det er her, kvaliteten af kilden og assurance-niveauet etableres. Kryptografi kan ikke efterfølgende reparere en falsk eller dårligt kontrolleret identitet.
2. Udstedelse af et digitalt credential
Udstederen signerer et credential med relevante attributter. W3C’s model arbejder med tre hovedroller: issuer, holder og verifier. Credentialet opbevares af holderen, typisk i en wallet, og kan senere bruges til at skabe en verifiable presentation.
3. En præcis proof request
Den regulerede virksomhed beskriver den påstand, som er nødvendig. Det kan være “over 18”, “bosiddende i EØS” eller “identiteten er kontrolleret på assurance-niveau X inden for de seneste 12 måneder”. Forespørgslen skal have et formål, en gyldig politik og en defineret retentionregel. Ellers kan moderne kryptografi blot automatisere gammel overindsamling.
4. Lokal generering af beviset
Wallet’en genererer et bevis ud fra credentialet og den konkrete forespørgsel. De underliggende identitetsdata forlader ikke nødvendigvis enheden. Beviset bør være bundet til den aktuelle session eller udfordring, så en gammel præsentation ikke bare kan genafspilles.
5. Verifikation og policykontrol
Verifieren kontrollerer kryptografien, udstederens tillidskæde, credentialets status, tidspunkt, holder-binding og den forretningsregel, beviset skal opfylde. W3C understreger, at kryptografisk verifikation ikke i sig selv beviser, at en claim er sand eller egnet til formålet. Verifieren skal stadig validere udsteder, claim og kontekst mod sin egen politik.
6. Et minimalt revisionsspor
Organisationen registrerer, hvilken politik der blev anvendt, hvilken udsteder der blev accepteret, hvilken credential-status der blev kontrolleret, hvilken proof-version der blev brugt, og hvad systemet besluttede. Loggen bør ikke rekonstruere de oplysninger, arkitekturen netop skulle beskytte. Det kræver et bevidst design af audit, retention og adgangskontrol.
EU Digital Identity Wallet ændrer forventningen til onboarding
EU’s reviderede eIDAS-regler trådte i kraft i 2024 og etablerede rammen for EU Digital Identity Wallet. Medlemsstaterne skal tilbyde wallets, der kan indeholde personidentifikationsdata og elektroniske attesteringer af egenskaber. EU-Kommissionen fremhæver, at brugeren skal kunne kontrollere, hvor meget information der deles og med hvem. Forordningen kræver også mulighed for selektiv videregivelse.
Det er dog for enkelt at sætte lighedstegn mellem EUDI Wallet, selektiv videregivelse og fuld zero-knowledge-beskyttelse. De første implementeringer bygger på konkrete credential-formater, protokoller og certificeringskrav, og forskellige mekanismer giver forskellige grader af beskyttelse mod korrelation. Nogle løsninger skjuler udvalgte attributter; andre kan bevise et prædikat og samtidig reducere linkbar metadata.
Den peer-reviewede artikel The impact of zero-knowledge proofs on data minimisation compliance of digital identity wallets analyserer spændingen mellem eIDAS og GDPR. Forfatterne argumenterer for, at hjælpeinformation i digitale credentials kan fungere som globale identifikatorer, og at mere avancerede nulvidensbeviser kan reducere linkbarheden. Artiklen er en juridisk og teknisk analyse – ikke en feltmåling af banker eller kundeadfærd – og dens konklusioner skal læses som policy- og designargumenter, ikke som dokumenteret driftseffekt.
Hvor zero-knowledge proofs giver reel værdi
Prædikater i stedet for rå data
Et prædikat er en betingelse med et sandt eller falsk resultat. “Alder ≥ 18” er mere dataminimerende end at sende fødselsdatoen. “KYC gennemført af godkendt udsteder” kan være mere relevant end at sende en kopi af hele kundemappen til endnu en modtager.
Genbrug uden central kopiering
Et credential kan potentielt bruges på tværs af tjenester, uden at hvert selskab opbygger en ny database med de samme pas og dokumenter. Det reducerer angrebsfladen, men kun hvis proof-format, statuskontrol og tillidsmodel faktisk forhindrer, at tjenesterne korrelerer brugerens aktiviteter.
Programmérbar compliance
BIS Innovation Hubs Project Mandala har demonstreret et proof-of-concept, hvor landespecifikke compliancekrav kan kontrolleres før en grænseoverskridende betaling, og et kryptografisk compliancebevis kan følge betalingsinstruksen uden at afsløre de bagvedliggende kundedata. Projektet kombinerer en beskedprotokol, en rule engine og en proof engine.
Mandala er vigtig som arkitekturbevis, men er ikke i sig selv dokumentation for produktionsmodenhed, lavere samlede complianceomkostninger eller regulatorisk accept på tværs af markeder. Det er netop forskellen mellem et vellykket proof-of-concept og en kontrol, der kan stå i en revision.
De tekniske og organisatoriske risici
Garbage in, cryptographic proof out
Et bevis kan være perfekt og stadig bygge på en forkert identitet, en kompromitteret udsteder eller forældede oplysninger. Kvaliteten af enrolment, kilder, biometriske kontroller og manuel eskalering er fortsat afgørende.
Tilbagekaldelse kan skabe nye privatlivsspor
Verifieren skal vide, om et credential stadig er gyldigt. En simpel forespørgsel direkte til udstederen kan samtidig fortælle udstederen, hvor og hvornår kunden bruger credentialet. Statuslister og revokationsmekanismer skal derfor designes med både friskhed og unlinkability for øje.
Metadata kan afsløre mere end indholdet
Selv når attributterne skjules, kan samme nøgle, signatur, credential-id, sjældne credentialtype eller timing forbinde præsentationer. W3C anbefaler blandt andet selektivt delbare eller engangsbaserede identifikatorer og advarer om, at unlinkable signaturer ikke er en komplet løsning.
Proof-logikken kan være forkert
Hvis virksomheden spørger “er kunden ikke på en sanktionsliste?”, afhænger svaret af listekilde, tidspunkt, navnematch, identitetsopløsning og jurisdiktion. Et statisk credential er sjældent tilstrækkeligt til en dynamisk negativ påstand. Der kræves friske datakilder, en ansvarlig beslutningsproces og mulighed for manuel behandling.
Nøgler og recovery er en del af identiteten
Tabte telefoner, kompromitterede wallets, nyudstedelse og kontogendannelse er ikke supportdetaljer. De afgør, om holder-bindingen er troværdig. En recoveryproces, der er svagere end den oprindelige KYC, bliver systemets reelle sikkerhedsniveau.
Kryptografisk kompleksitet giver modelrisiko
Valg mellem eksempelvis SD-JWT-baseret selective disclosure, BBS-baserede credentials og generelle zk-SNARKs påvirker performance, implementeringskompleksitet, korrelationsbeskyttelse, audit og standardisering. Et preprint af Babel og Sedlmeir viser, at generelle zk-SNARK-baserede credentials kan være praktiske på edge-enheder og løse funktioner som revocation og certificate chaining. Resultaterne er lovende, men et preprint og kontrollerede performanceforsøg kan ikke erstatte sikkerhedsreview, interoperabilitetstest og driftserfaring.
Praksisperspektivet: at kunne dele mindre er ikke det samme som at spørge om mindre
Forsker Johannes Sedlmeir har på LinkedIn fremhævet, at nulvidensbeviser kan blive nødvendige for stærkere unlinkability og dataminimering, men også at kompleksitet, standardisering og certificering gør den første udrulning vanskelig. Det er en faglig vurdering, som stemmer med den peer-reviewede analyse, han er medforfatter til.
Et andet praktisk perspektiv kommer fra EUDI-wallet-udvikleren Reza Shokri: Et register kan vise, hvad en relying party har anmeldt, at den vil spørge om, men ikke automatisk om forespørgslen er proportional. Hans pointe er nyttig for produktteams. Wallet’en kan understøtte dataminimering, men den kan ikke alene afgøre virksomhedens legitime behov.
Det bør oversættes til et konkret kontrolspørgsmål ved hvert felt og hvert proof: Hvilken beslutning understøtter dette? Hvorfor er det nødvendigt? Hvor længe skal resultatet bevares? Hvem kan se det? Hvad sker der, hvis beviset mangler eller fejler?
En realistisk implementeringsplan
- Vælg én snæver beslutning. Begynd eksempelvis med aldersgrænse, bopælsregion eller dokumentation af tidligere identitetskontrol.
- Definér assurance. Beskriv accepterede udstedere, kilder, kontrolniveauer og maksimal alder på credentialet.
- Kortlæg dataflowet. Dokumentér, hvilke data der findes hos udsteder, wallet, verifier, logsystem og supportfunktion.
- Design proof request og retention sammen. Et minimalt bevis skal følges af en minimal log og en begrundet opbevaringsperiode.
- Test linkability. Undersøg identifikatorer, signaturer, timestamps, statuskald, IP-data og andre metadata på tværs af præsentationer.
- Byg revocation og recovery fra starten. Test kompromitterede credentials, tabte enheder og ændrede identitetsoplysninger.
- Hold et fallback-flow. En borger uden kompatibel wallet eller med et teknisk problem skal kunne behandles sikkert og rimeligt.
- Kør parallel validering. Sammenlign proof-flowet med den eksisterende kontrol, og gennemgå afvigelser før bred implementering.
De samme principper gælder ved en sikker API-integration: mindst mulige adgang, tydelig systemejer, versionerede kontrakter, validering og mulighed for at stoppe eller rulle tilbage. Hvis credentials hentes ind i en AI- eller automatiseringsløsning, bør organisationen også følge principperne for AI-sikkerhed og AI på egne data.
Min vurdering
Med min baggrund i compliance, fintech og blockchain fra PixelPai ser jeg zero-knowledge KYC som et vigtigt arkitektonisk skifte, men ikke som en genvej uden om regulering. Den stærke idé er ikke, at organisationen ved mindre om sin risiko. Den er, at hver aktør kun modtager de personoplysninger, som dens konkrete ansvar kræver.
De bedste løsninger vil kombinere pålidelig identitetskontrol, verificerbare credentials, præcise proof requests, frisk statuskontrol, menneskelig eskalering og et revisionsspor, der ikke genskaber et centralt identitetsregister. Teknologien bør måles på mindre dataeksponering, lavere onboardingfriktion og samme eller bedre kontrolkvalitet – ikke på hvor avanceret kryptografien lyder.
Zero-knowledge proofs kan flytte KYC fra dokumentkopier til beviser. Men tillid kommer stadig fra hele kæden: udstederen, wallet’en, kryptografien, forretningsreglen, driften og den organisation, der står på mål for beslutningen.
Kilder og videre læsning
- EU-Kommissionen: European Digital Identity Wallet
- EUR-Lex: Regulation (EU) 2024/1183 om den europæiske digitale identitetsramme
- FATF: Guidance on Digital Identity
- W3C Recommendation: Verifiable Credentials Data Model v2.0
- NIST: Privacy-Enhancing Cryptography – Zero-Knowledge Proofs
- BIS Innovation Hub: Project Mandala
- Podda et al.: The impact of zero-knowledge proofs on data minimisation compliance of digital identity wallets (peer-reviewed)
- Babel & Sedlmeir: Bringing data minimization to digital wallets at scale with general-purpose zero-knowledge proofs (preprint)
- Johannes Sedlmeir om ZKP, dataminimering og EUDI Wallet (praksis- og forskerperspektiv)
- Reza Shokri om proportionale dataforespørgsler i EUDI Wallet (udviklerperspektiv)
Skal vi tage et møde?
Arbejder I med digital identitet, KYC, compliance eller blockchain og vil afprøve et mere dataminimerende flow? EesyPlus kan hjælpe med at afgrænse arkitekturen, kortlægge kontrolpunkter og gøre en pilot målbar, før den får adgang til produktionsdata.